インドのBFSI業界におけるDMARCの義務化:コンプライアンスと導入状況(2026年)
エコシステムニュースセキュリティ・インサイト


目次
世界的なサイバーセキュリティの情勢において、ドメインベースのメッセージ認証・報告・準拠(DMARC)の重要性は決して軽視できないものであり、AIを悪用した攻撃やフィッシング、SPFの悪用キャンペーンなど、新たな侵害や攻撃が毎月発生するにつれて、その重要性はますます明らかになっています。 電子メールは依然として世界一の攻撃経路であり、インドから発出された新たなガイドラインや規制により、同地域のセキュリティ状況の改善が図られようとしています。2023年現在、インドは人口が15億人近くに達し、中国を抜いて世界最大の人口を抱える国となっています。
インドにおける変化し続ける指針と提言の理解
インドで特に注目すべき産業としては、金融テクノロジー(通称「フィンテック」)や銀行業が挙げられ、これら2つが相まって、世界経済において確固たる重要性を確立しています。2025年初頭、ペイメント・カード・インダストリー(PCI)に対してDMARCに関する新たな勧告が出され、2026年には他の金融機関に対する要件が導入されるなど、このエコシステムは次の段階へと前進しています。
インド準備銀行の2026年DMARC義務化
2026年7月31日、インド準備銀行(RBI)は、「インド準備銀行(信用情報会社――サイバーセキュリティ、テクノロジー:リスク、レジリエンスおよび保証の枠組み)に関する指針、2026年」と題する指針文書を公表した。信用情報会社(RBIではCICと呼称)には、信用情報機関、報告機関、その他の金融機関などが含まれる。 RBI(インド準備銀行)は、この指針の中でDMARCについて言及し、次のように述べている。
- 「CICは、電子メールドメインに対して、ドメインベースのメッセージ認証・報告・適合性(DMARC)ソリューションを導入するものとする。また、CICは、ベンダー、パートナー、およびその他の関連する第三者に対し、電子メールのなりすましを軽減するため、自社のメールシステムを保護する同様のソリューションを導入するよう強く促すものとする。」
対象企業への義務化にとどまらない取り組みは、DMARCを強く支持する姿勢の表れです。エコシステムのあらゆる段階でセキュリティは重要であり、特に財務情報などの個人データに関してはなおさらです。CICに関連する組織に対してもDMARCの導入を奨励することは、インドおよび世界中のすべての人々の安全を守ることに繋がります。この義務化に関する詳細については、インド準備銀行のウェブページでご覧いただけます。
インド保険規制・開発庁のガイドライン
2026年4月、インド保険規制開発庁(IRDAI)は、「情報・サイバーセキュリティガイドライン」の第2版を公表しました。このガイドラインは、リスク管理、デジタルトラスト、その他の主要なサイバーセキュリティ関連事項を網羅しています。規制対象事業者は、この情報を基に、IRDAIの指針に従って自社の情報・サイバーセキュリティ方針を策定します。方針2.21「電子メールセキュリティ」において、IRDAIは以下を義務付けています:
- 「組織は、有効なドメインから送信されたメールがなりすまされたり改ざんされたりするリスクを低減し、ドメインベースのメッセージ認証・報告・準拠(DMARC)ポリシーおよび検証を実施しなければならない。その第一歩として、送信者ポリシーフレームワーク(SPF)およびドメインキー識別メール(DKIM)の標準を実装することから始める。」
これら2つの課題を踏まえ、私たちはインドの主要銀行およびフィンテック企業を調査し、各社がドメイン保護のためにDMARCをどの程度有効に活用しているかを検証することにしました。調査対象は、推定年間売上高に基づき、それぞれのリストから上位100社を選定しました。
インドの銀行トップ100のDMARCステータス
当社の調査では、推定収益額に基づきインドのトップ100行を対象に、ここ数ヶ月間のRBIの指示の下で各行がどのように対応してきたかを把握しました。
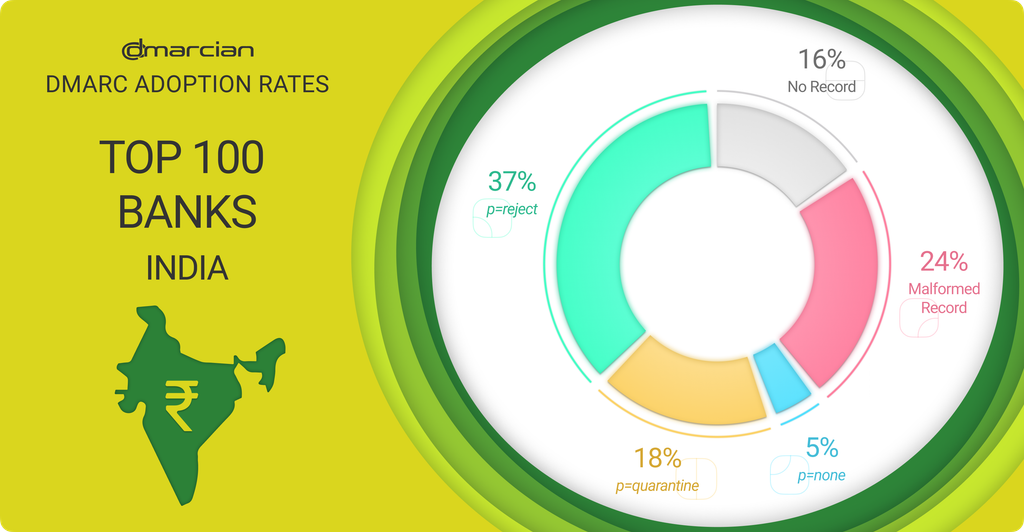
調査対象のドメインのうち、実に84%が何らかのDMARCレコードを設定しており、メールセキュリティの向上に向けた第一歩を踏み出しています。残念ながら、調査対象ドメインの4分の1近くは、不適切なレコードや誤りのあるレコードを持っています。残りの60%のドメインのうち、55ドメインは p=quarantine 以上のポリシーを採用しており、受信トレイへの安全な配信を実現するために、潜在的な攻撃経路を遮断しています。
なお、本調査で特定された問題のうち、RUAタグの欠如が最も一般的な問題として際立っており、記録されたエラーの30%を占めています。集計レポートは解析が難しい場合があるため、RUAタグとRUFタグの違いについては、関連記事で詳しく解説しています。
RBIの指示がインド全土で実施されるまでには時間がかかるだろう。しかし、電子メール詐欺に対する予防策として、これらの金融機関が p=reject メール詐欺に対する予防策として、これらの金融機関が早急にその取り組みを開始することが不可欠である。2024年4月、『タイムズ・オブ・インディア』紙は、インドがフィッシング攻撃の標的となる国として世界で3番目に多く、銀行が金融詐欺の明確な標的となっていると報じた。
インドのフィンテック企業トップ100社のDMARCステータス
調査の範囲をインドのフィンテック業界全体に広げ、推定売上高上位100社を対象に再び調査を実施しました。フィンテック(Financial Technologyの略)は、保険、ソフトウェア、デジタルサービス、決済サービスなどを含め、これらに限定されない幅広い事業や組織を網羅しています。
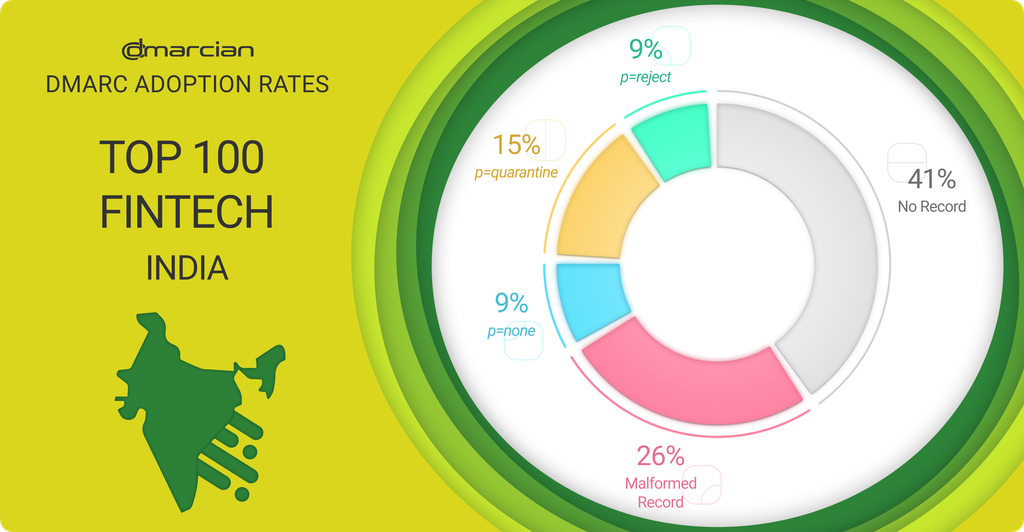
当社の銀行トップ100調査と比較すると、その結果は雲泥の差です。ドメインの4分の1では依然としてDMARCレコードに問題が見られる一方で、実に41%ものドメインがレコードをまったく持っていないという驚くべき結果が出ています。これはおそらく、彼らがまだ p=reject。
レコードが設定されているドメインを詳しく見てみると、悪意のあるメールが受信トレイに届くことを確実に防ぐための p=reject、悪意のあるメールが受信トレイに届くのを確実に防ぐような対策方針を定めているのはわずか9%に過ぎない。 p=quarantine オンライン攻撃による被害を軽減し、悪意のあるコンテンツを遮断する役割を果たしていますが、保護を保証するものではありません。
調査対象のドメインで確認されたエラーにおいて、RUAタグの欠如が依然として傾向として見られる一方で、フィンテック調査では新たなエラーとして「SPFレコードの欠如」が頻繁に確認されています。DMARCはDKIMとSPFを基盤として機能しており、パズルのピースが1つ欠けているだけで、DMARCはその目的を達成できなくなってしまいます。
インドにおけるパートナーの重要性
地球上で最も人口の多い国であるインドが、世界的なビジネスの主要拠点となっていることは、決して驚くべきことではありません。dmarcianは、DMARCを可能な限りあらゆる場所、あらゆる人々に普及させることに注力するサイバーセキュリティ企業として、パートナーシップの力を支持し、その力を信じています。パートナーシップを通じてビジネス関係を強化し、セキュリティ対策の適用範囲を拡大することを目指しています。
私たちの使命は「DMARC everywhere」であり、これはあらゆる市場の組織がDMARCを利用できるようにすることを意味します。私たちは、インドにどれほど多くのドメインが存在し、それらがこの使命にとっていかに重要であるかを認識しています。市場ごとに固有の課題がありますが、私たちは常に学び続け、それぞれの市場へのサービス提供方法を改善しています。インドの組織にとって、それはDMARC導入への明確な道筋と、彼らが直面する課題を理解してくれるパートナーの存在を意味します。
—タス・カルフォグルー、dmarcian APAC事業部門 ディレクター
インド全土および世界中でその活動範囲が拡大し続ける中、脅威アクターの手口においてAIが重要な役割を果たすようになってきたことを踏まえると、電子メールやドメインを保護することが、これまで以上に重要になっています。
さらに詳しく議論を続けたい方は、ぜひ dmarcian Forum へお越しください。
この記事は気に入っていただけましたか?
 2026年11月9日
 2026年11月13日