Obligations relatives au protocole DMARC dans le secteur BFSI indien : conformité et adoption à l'horizon 2026
Nouvelles de l'écosystèmePerspectives en matière de sécuritéPartager :


Faire de dmarcian une source Google privilégiée
Publié le :
Dernière mise à jour :
Sommaire
L’importance du protocole DMARC ( Domain-based Message Authentication, Reporting, and Conformance ) dans le paysage mondial de la cybersécurité n’est pas un sujet anodin ; elle devient chaque mois plus évidente avec l’apparition de nouvelles failles et attaques orchestrées par l’IA, le phishing, les campagnes d’abus du SPF et d’autres moyens. Le courrier électronique reste le premier vecteur d'attaque au monde, et de nouvelles directives et obligations émanant de l'Inde visent à améliorer la situation dans la région. À partir de 2023, l'Inde sera le pays le plus peuplé du monde, dépassant la Chine avec près d'un milliard et demi d'habitants.
Comprendre l'évolution des directives et des recommandations en Inde
Parmi les secteurs les plus importants de l'Inde figurent la technologie financière (communément appelée « fintech ») et le secteur bancaire, qui, ensemble, jouissent d'une solide réputation et occupent une place de premier plan dans l'économie mondiale. Début 2025, de nouvelles recommandations ont été formulées à l'intention du secteur des cartes de paiement concernant le protocole DMARC, et l'écosystème franchit une nouvelle étape en 2026 avec la mise en place d'exigences applicables à d'autres institutions financières.
Le mandat DMARC 2026 de la Banque centrale indienne
Le 31 juillet 2026, la Banque centrale de l’Inde a publié un document d’orientations intitulé « Orientations de la Banque centrale de l’Inde (Sociétés d’information sur le crédit – Cybersécurité, technologie : cadre de référence en matière de risques, de résilience et d’assurance), 2026 ». Les sociétés d’information sur le crédit, ou CIC comme les désigne la Banque centrale, comprennent des organismes tels que les agences d’évaluation du crédit, les institutions de déclaration et d’autres organismes financiers. La RBI (Banque centrale indienne) aborde le protocole DMARC dans ses directives, en précisant ce qui suit :
- « Le CIC mettra en œuvre une solution DMARC (Domain-based Message Authentication, Reporting, and Conformance) pour ses domaines de messagerie. Le CIC insistera auprès de ses fournisseurs, partenaires et autres tiers concernés pour qu’ils mettent en œuvre une solution similaire visant à sécuriser leurs systèmes de messagerie afin de limiter l’usurpation d’adresse e-mail. »
Le fait d’aller au-delà de l’obligation imposée aux entreprises concernées constitue un signe fort en faveur du protocole DMARC. La sécurité est primordiale à chaque maillon de l’écosystème, en particulier lorsqu’il s’agit de données personnelles telles que les informations financières. Encourager les entités liées aux CIC à mettre également en œuvre le protocole DMARC contribue à assurer la sécurité de tous, en Inde comme dans le reste du monde. Vous pouvez consulter le texte intégral de cette obligation sur le site web de la Banque centrale indienne.
Directives de l'Autorité indienne de régulation et de développement des assurances
En avril 2026, la deuxième version des « Lignes directrices en matière de sécurité de l'information et de cybersécurité » a été publiée par l'Autorité indienne de régulation et de développement des assurances (IRDAI). Ces lignes directrices traitent de la gestion des risques, de la confiance numérique et d'autres thèmes clés liés à la cybersécurité. Les entités réglementées s'appuient sur ces informations pour élaborer leurs politiques de sécurité de l'information et de cybersécurité, sous la supervision de l'IRDAI. Dans le cadre de la politique 2.21 relative à la sécurité des e-mails, l'IRDAI impose les exigences suivantes :
- « L'organisation doit réduire le risque de réception d'e-mails usurpés ou modifiés provenant de domaines légitimes, mettre en œuvre la politique et la vérification DMARC (Domain-based Message Authentication, Reporting and Conformance), en commençant par l'application des normes SPF (Sender Policy Framework) et DKIM (Domain Keys Identified Mail). »
Compte tenu de ces deux objectifs, nous avons décidé d'analyser les principales banques et entreprises de fintech indiennes afin d'évaluer dans quelle mesure elles utilisent le protocole DMARC pour protéger leurs domaines. Nous avons sélectionné les 100 premières entreprises de chaque liste en fonction de leur chiffre d'affaires annuel estimé.
Statut DMARC des 100 plus grandes banques indiennes
Notre enquête a porté sur les 100 premières banques indiennes (en termes de chiffre d'affaires estimé) afin d'évaluer comment elles ont géré la mise en œuvre de la directive de la RBI au cours des derniers mois.
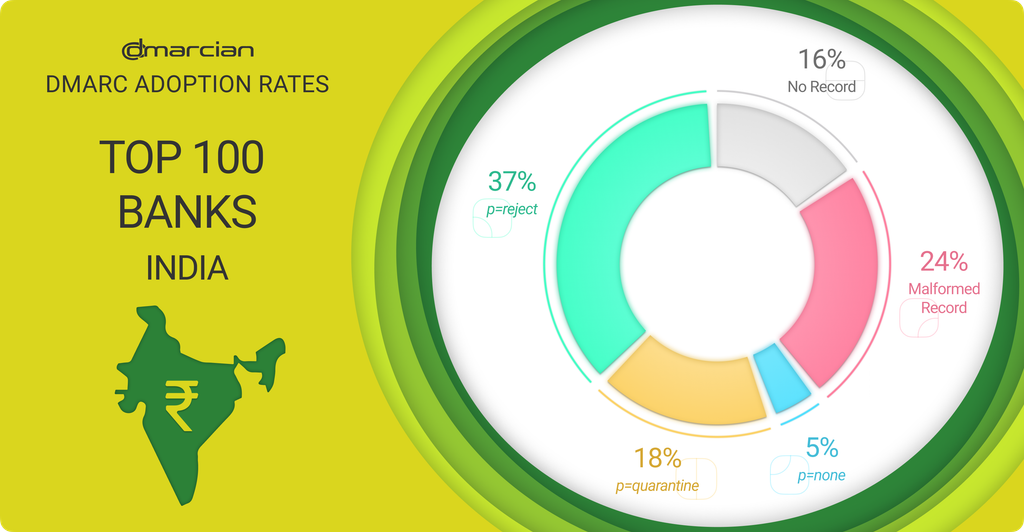
Pas moins de 84 % des domaines interrogés ont mis en place des enregistrements DMARC d’un type ou d’un autre, ce qui leur permet de s’engager sur la voie d’une meilleure sécurité des e-mails. Malheureusement, près d’un quart des domaines interrogés présentent des enregistrements sous-optimaux ou comportant des erreurs. Parmi les 60 % restants, 55 d’entre eux ont adopté une politique p=quarantine ou supérieure, ce qui élimine les vecteurs d’attaque potentiels et garantit une distribution plus sûre vers les boîtes de réception.
Par ailleurs, parmi les problèmes identifiés par notre enquête, l'absence de balises RUA apparaît comme le problème le plus courant, représentant 30 % des erreurs enregistrées. L'analyse des rapports agrégés peut s'avérer complexe ; nous détaillons les différences entre les balises RUA et RUF dans notre article complémentaire.
La mise en œuvre de la directive de la RBI prendra du temps à l'échelle de l'Inde ; il est toutefois impératif que ces établissements bancaires s'engagent dès que possible dans cette démarche p=reject dès que possible, à titre de mesure préventive contre la fraude par e-mail. En avril 2024, le Times of India a rapporté que l’Inde était le troisième pays le plus ciblé au monde par les attaques de hameçonnage, les banques étant des cibles évidentes pour les escroqueries financières.
Statut DMARC des 100 premières entreprises FinTech indiennes
En élargissant notre champ d'analyse pour englober l'ensemble du secteur de la fintech en Inde, nous avons une nouvelle fois recensé les 100 premières entreprises en fonction de leur chiffre d'affaires estimé. La fintech, abréviation de « technologie financière », recouvre un large éventail d'entreprises et d'organisations, notamment, mais sans s'y limiter, les assurances, les logiciels, les services numériques et les services de paiement.
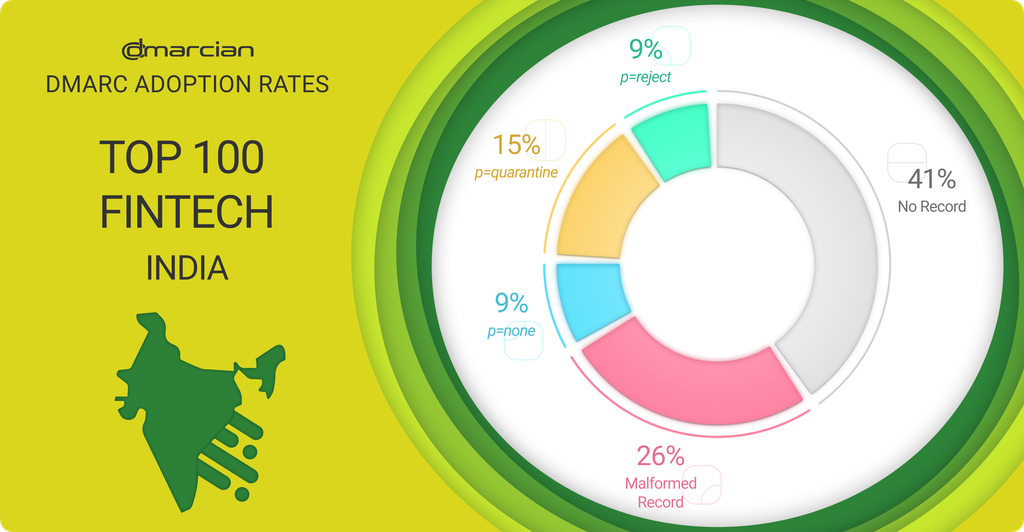
Par rapport à notre enquête sur les 100 plus grandes banques, les résultats sont diamétralement opposés. Alors qu’un quart des domaines continuent de présenter des problèmes au niveau de leurs enregistrements DMARC, 41 % d’entre eux – un chiffre stupéfiant – n’en possèdent tout simplement aucun. Cela signifie très probablement qu’ils n’ont pas encore entamé leur transition vers p=reject.
En examinant de plus près les domaines qui disposent d’enregistrements, seuls 9 % ont mis en place une politique visant à p=rejectgarantissant que les e-mails malveillants n’atteignent jamais la boîte de réception. 15 % des domaines p=quarantine contribuent à atténuer l’impact des attaques en ligne en bloquant les contenus malveillants, sans toutefois garantir une protection totale.
Si l'absence d'étiquettes RUA reste une tendance récurrente parmi les erreurs relevées dans les domaines que nous avons étudiés, une nouvelle erreur est désormais courante dans l'enquête sur les fintechs : l'absence d'enregistrement SPF. Le protocole DMARC repose sur les protocoles DKIM et SPF ; or, s'il manque une pièce du puzzle, le DMARC ne parvient pas à atteindre son objectif.
L'importance des partenaires en Inde
Avec la population la plus nombreuse de la planète, il n’est guère surprenant que l’Inde soit une plaque tournante majeure du commerce mondial. En tant qu’entreprise spécialisée dans la cybersécurité et dont l’objectif est de rendre le protocole DMARC accessible partout et à tous, dmarcian soutient et croit fermement au pouvoir des partenariats pour renforcer les relations commerciales et contribuer à élargir la portée de la sécurité.
Notre mission consiste à généraliser l'adoption de DMARC, ce qui signifie rendre cette technologie accessible aux organisations sur tous les marchés. Nous sommes conscients du nombre important de domaines existant en Inde et de leur importance pour cette mission. Chaque marché présente ses propres défis, et nous nous efforçons sans cesse d'apprendre et d'améliorer la manière dont nous répondons aux besoins de chacun d'entre eux. Pour les organisations indiennes, cela se traduit par un parcours clair vers l'adoption de DMARC et par un partenaire qui comprend les défis auxquels elles sont confrontées.
-Tass Kalfoglou, directeur de l'unité commerciale dmarcian APAC
Compte tenu de l'extension constante des menaces en Inde et dans le monde entier, ainsi que de l'importance croissante de l'IA dans les stratagèmes des cybercriminels, il n'a jamais été aussi crucial de protéger vos e-mails et vos domaines.
Vous souhaitez poursuivre la conversation ? Rendez-vous sur le Forum dmarcian.
Cet article vous a-t-il plu ?
 9 novembre 2026
 13 novembre 2026